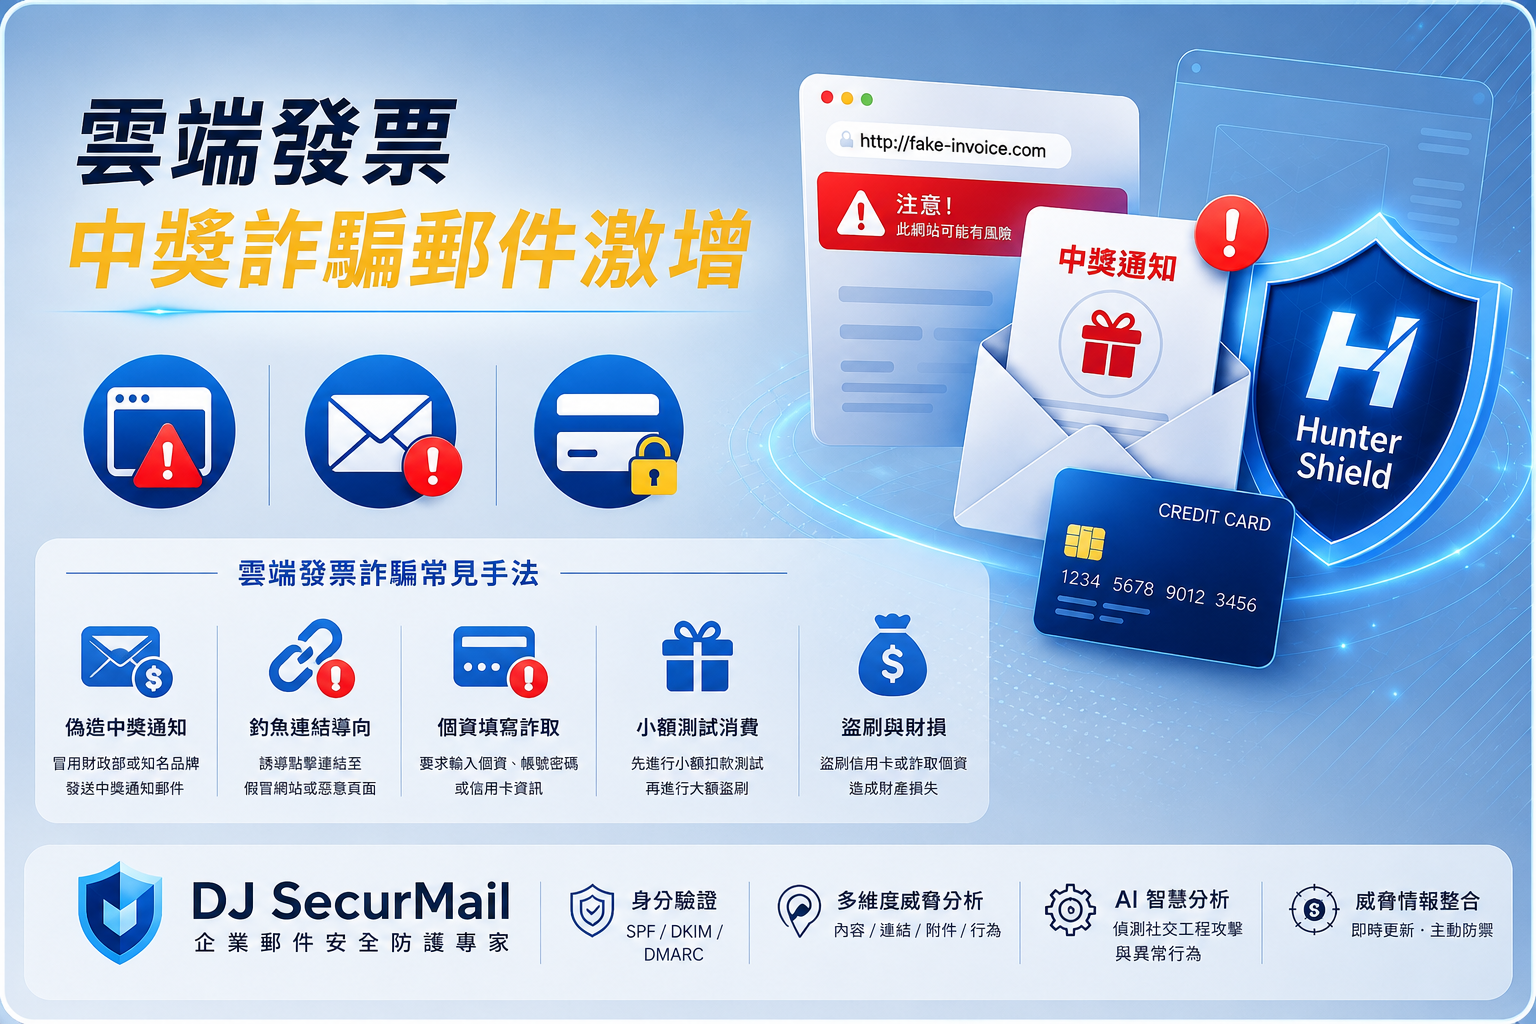
近年來,電子發票與雲端載具已成為民眾日常生活的一部分,攻擊者也開始利用「發票中獎通知」、「載具歸戶異常」、「獎金入帳確認」等主題,大量散播釣魚郵件與詐騙簡訊,企圖誘騙收件人點擊惡意連結,進一步竊取個人資料、信用卡資訊及 OTP 驗證碼。
根據近期多起資安事件及政府單位提醒,發票開獎日前後已成為詐騙集團最活躍的攻擊時機之一,即使是具備資訊背景的使用者,也可能因一時疏忽而落入陷阱。
常見攻擊手法
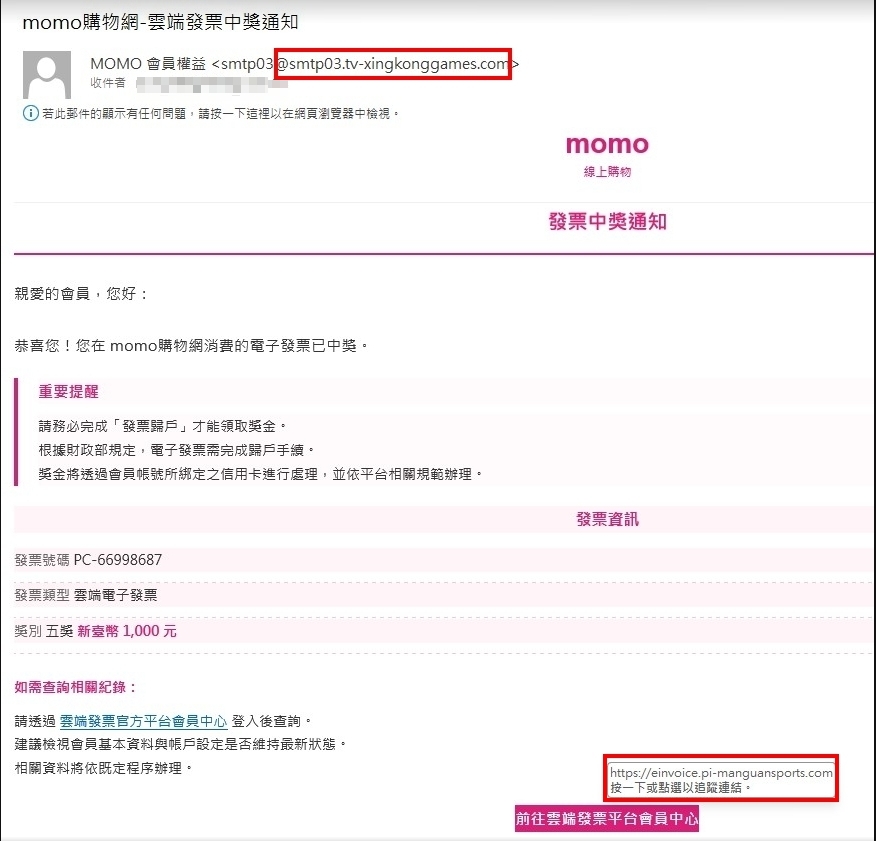
偽冒官方寄件者
攻擊者會將寄件者名稱偽裝成:
財政部電子發票整合服務平台
電商平台
金融機構
第三方支付平台
實際寄件郵件地址卻與官方毫無關聯,甚至使用遭入侵網站或免費信箱作為發信來源。
因此,不要只看寄件者名稱,更要確認真正的寄件網域。
偽造官方網站
釣魚網站通常高度仿冒官方畫面,甚至使用:
gov.xxx.com.tw
einvioce(故意拼錯 invoice)
gov-einvoice
類似官方 Logo 與版面
企圖讓使用者誤以為自己正在操作政府網站。
事實上,政府正式網站皆使用 .gov.tw 網域,不會要求使用者透過 Email 重新輸入信用卡資訊。
利用短網址與重新導向
為了規避郵件安全系統偵測,攻擊者常使用:
短網址服務
多層 Redirect
臨時網域
一次性惡意網站
點擊後再跳轉至真正的釣魚網站,使一般使用者更難辨識網址真偽。
誘騙輸入信用卡與 OTP
當使用者相信自己正在領取中獎獎金時,網站可能要求輸入:
身分證字號
信用卡號
信用卡有效期限
CVV 驗證碼
OTP 一次性驗證碼
一旦完成輸入,攻擊者便可能立即進行境外刷卡或盜用帳戶。
如何辨識可疑郵件?
收到任何中獎通知時,可先檢查以下幾個重點:
✓ 寄件者網域是否為官方網域(.gov.tw)
✓ 郵件是否要求點擊外部連結
✓ 是否使用短網址或陌生網址
✓ 是否要求輸入信用卡資訊
✓ 是否要求輸入 OTP 驗證碼
只要符合其中一項,就應提高警覺。
企業更需要建立郵件安全防護
這類攻擊並非只針對一般民眾,企業同樣可能收到偽裝成:
發票通知
匯款通知
採購訂單
客戶付款
雲端共享
Microsoft 365
DHL/FedEx/UPS
等不同主題的社交工程郵件。
若企業僅依賴傳統垃圾郵件過濾,往往難以辨識新型態攻擊。
因此,現代郵件安全已逐漸朝向多層次防護架構發展,包括:
郵件身份驗證(SPF/DKIM/DMARC)
郵件信譽分析
威脅情資比對
URL 與附件風險分析
AI 行為分析
多層關聯式判斷
透過多項技術交叉驗證,可有效提升釣魚郵件與商業郵件詐騙(BEC)的攔截能力。
DJ 郵件安全觀察
面對持續演變的郵件攻擊手法,單一規則或單一黑名單已難以因應現今威脅。
DJ SecurMail 採用多層郵件安全架構,整合郵件身份驗證、威脅情資、AI 智慧分析與多重防護機制,持續更新最新威脅規則,協助企業降低垃圾郵件、釣魚郵件、商業郵件詐騙及惡意程式所帶來的資安風險,打造更安全、穩定且值得信賴的企業郵件環境。
安全提醒
不輕信任何中獎通知或異常提醒。
不點擊來源不明的網址。
不在陌生網站輸入信用卡資料。
不向任何網站提供 OTP 驗證碼。
如有疑慮,請直接透過官方網站或客服管道查證。