假冒高層、建立 LINE 群組、再要求匯款——企業郵件詐騙正在變得更難察覺
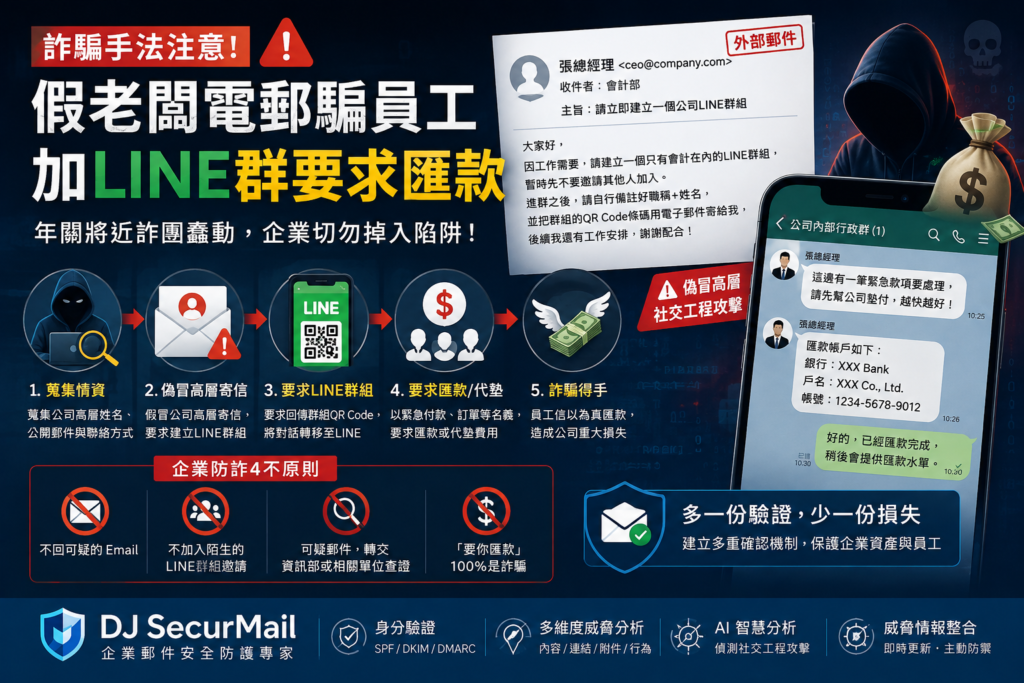
近期警方接連提醒,出現一種值得企業特別注意的社交工程手法:詐騙者先冒充公司負責人或高階主管寄送 Email,要求員工建立 LINE 群組,再透過 LINE 進一步要求提供公司財務資訊,最後要求緊急匯款。
這類攻擊最危險的地方在於:
第一封 Email 甚至可能沒有惡意附件,也沒有典型的釣魚網站連結。
因此,收件者可能很難從傳統的「有沒有惡意連結、有沒有病毒附件」判斷這是一封危險郵件。
一封普通的 Email,可能是整場詐騙的第一步
刑事警察局指出,近期詐騙集團會先透過公開資訊蒐集企業負責人、高階主管姓名、公司 Email 及聯絡方式,再利用相似的郵件帳號名稱,甚至直接盜用企業郵件帳號,冒充公司高層向員工發信。
常見內容可能是:
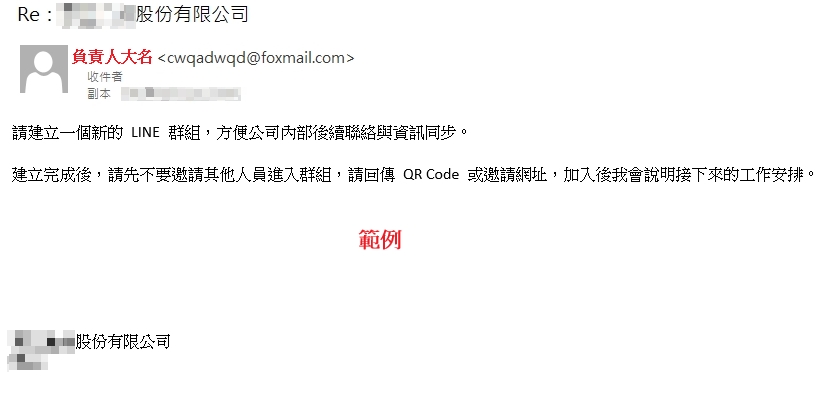
「因工作需要,請建立一個只有會計在內的 LINE 群組。」
或:
「建立完成後,請將群組 QR Code 回傳給我,後續還有工作安排。」
乍看之下,這不像典型的詐騙郵件。
沒有要求登入帳號。
沒有要求輸入密碼。
沒有附上可疑的 ZIP 或 EXE。
甚至沒有明顯的惡意網址。
但真正的攻擊,其實才剛開始。
詐騙集團的攻擊流程
這類攻擊通常可以拆成五個階段:
① 蒐集企業公開資訊
攻擊者先從公司網站、社群平台、公開文件等資訊中,找出:
- 公司負責人
- 董事長或高階主管
- 財務、會計人員
- 公開 Email
- 公司電話與組織資訊
藉此建立足以讓員工相信的「身分背景」。
② 偽冒主管寄送 Email
接著,攻擊者可能:
- 偽造寄件者顯示名稱
- 使用相似的 Email 帳號
- 使用相似網域
- 或直接盜用真正的公司帳號
利用「老闆/主管」這個身分降低員工戒心。
而且攻擊者往往刻意使用簡短、合理的工作內容,讓郵件看起來不像一般垃圾信。
③ 引導建立 LINE 群組
這是這類攻擊非常值得注意的一步。
攻擊者不急著在 Email 裡面要求匯款,而是先要求員工建立 LINE 群組,再將群組 QR Code 或加入方式回傳。
警方指出,這樣做的目的之一,就是將後續對話轉移到企業原本的郵件安全防護範圍之外。
也就是:
Email → LINE → 財務人員 → 匯款
真正的詐騙核心,可能發生在 Email 之外。
④ 取得財務資訊
進入 LINE 群組後,假主管可能進一步詢問:
- 公司目前可動用資金
- 公司帳戶餘額
- 即將付款的訂單
- 廠商資料
- 財務人員聯絡方式
- 匯款流程
此時攻擊已經從「郵件詐騙」進入企業內部社交工程。
⑤ 製造緊急情境要求匯款
最後,詐騙者開始利用高階主管的權威與急迫性:
「這筆款項今天一定要處理。」
「先幫公司墊付。」
「客戶正在等。」
「不要再透過其他人確認,時間來不及。」
並提供境外銀行帳戶,要求立即匯款。
警方近期公布的案例中,就有企業人員因相信假老闆指示,差點匯出 11.5 萬美元、約新台幣 300 萬元;另有案例更造成企業約新台幣 1,700 多萬元損失。
為什麼這種攻擊特別難防?
傳統郵件安全經常關注:
垃圾郵件 → 惡意網址 → 惡意附件 → 惡意程式
但這類社交工程攻擊可能變成:
偽冒身分 → 合理工作指示 → 建立 LINE → 建立信任 → 財務資訊 → 匯款
中間甚至沒有明顯的惡意網址或附件。
這也是目前企業郵件安全非常重要的一個觀念:
不是「沒有惡意連結」就代表郵件安全。
真正需要判斷的是:
「這封郵件究竟是不是它聲稱的那個人寄出的?」
以及:
「這個要求是否符合正常的企業行為?」
企業應該特別注意的 5 個警訊
❶ 突然要求建立新的 LINE 群組
尤其是要求:
- 只有特定人員加入
- 不要通知其他同事
- 回傳 QR Code
- 改用私人通訊軟體聯絡
都應提高警覺。
❷ 主管突然要求提供財務資訊
例如:
- 公司帳戶餘額
- 可動用資金
- 廠商付款資料
- 客戶款項
- 匯款紀錄
這些都不是一般 Email 應該直接交付的資訊。
❸ 要求立即付款或匯款
「今天一定要處理」、「不能延誤」、「客戶正在等」等急迫話術,是典型社交工程手段。
❹ 寄件者看起來像主管,但網域不對
例如:
真正:
manager@company.com
偽冒:
manager.company@gmail.com
或使用非常接近公司的相似網域。
更需要注意的是,如果真正的公司帳號已經遭到入侵,單純看寄件地址也不一定足夠。
❺ 要求跳離企業既有溝通流程
正常的財務流程通常有既定的:
主管 → 財務 → 審核 → 付款
如果突然變成:
主管 Email → 私人 LINE → 緊急匯款
反而應該立刻停下來確認。
企業真正有效的防護:不是只靠員工「小心一點」
警方建議,企業遇到大額匯款或異常付款要求,應建立多重驗證及第二聯絡管道。
例如:
Email 發出付款要求
↓
不直接執行
↓
使用第二管道確認
公司電話/主管本人手機/面對面確認
↓
確認身分與付款內容
↓
才進入正式付款流程
這個流程非常重要。
因為即使攻擊者成功偽冒 Email,也不代表他能同時控制第二個獨立的確認管道。
DJ SecurMail:從「郵件本身」先降低企業風險
這類攻擊也正好說明了企業為什麼不能只依賴單一垃圾郵件過濾。
DJ SecurMail 的核心並不是只找「病毒」或「惡意網址」,而是從多個面向分析企業收到的郵件。
例如:
身分驗證
透過 SPF、DKIM、DMARC 等機制檢查寄件者身分與網域可信度,降低偽冒企業高層、品牌及公司網域的風險。
多維度威脅分析
從寄件者身分、郵件內容、網址、附件及威脅情報等多個面向交叉分析,而不是只判斷「有沒有病毒」。
AI 行為分析
協助辨識傳統規則較難發現的異常郵件行為與新型社交工程模式。
威脅情報整合
持續整合最新威脅情報與 IOC,協助因應快速變化的攻擊手法。
但最重要的一點:Email 防護不是財務流程的替代品
即使企業部署了完整的郵件安全平台,也不能把所有風險交給資安設備。
因為這類攻擊最後利用的,往往是:
信任、權威與急迫感。
因此最完整的防護應該是:
郵件安全技術 + 身分驗證 + 員工資安意識 + 財務多重確認流程
四者一起運作。
郵件安全設備負責降低危險郵件進入企業的機會;企業內部流程則負責阻止「假指示」直接變成真正的金錢損失。
給企業的一個簡單原則
如果收到「老闆 Email」要求:
建立 LINE 群組 → 提供財務資訊 → 緊急付款
請先不要做任何操作。
記住三個動作:
停下來
不要因為「主管要求」或「很急」就立即執行。
第二管道確認
直接透過原本已知的電話或其他獨立方式確認主管本人。
再執行
確認身分、確認用途、確認帳戶後,再進入正式付款流程。
結語
企業現在面對的郵件威脅,早已不只是「點到病毒」這麼簡單。
攻擊者可以沒有惡意附件、沒有明顯釣魚網址,甚至第一封 Email 看起來只是一個很普通的工作指示。
真正危險的是:
他正在利用 Email 建立信任,再把你帶到另一個通訊平台完成詐騙。
因此,企業郵件安全的第一道防線,不只是攔截惡意程式,更要能夠辨識偽冒身分、異常行為與社交工程風險。
DJ SecurMail——從每一封進入企業信箱的郵件開始,建立值得信賴的企業郵件安全環境。